
 एजेन्सी

विगत एक दशकभन्दा बढी समयदेखि इन्टरनेटको मुख्य मेरुदण्डका रूपमा प्रयोग हुँदै आएको प्रविधिमा गम्भीर सुरक्षा त्रुटि लुकेर बसेको पाइएको छ। आर्टिफिसियल इन्टेलिजेन्स प्रविधिको प्रयोग गरी पत्ता लगाइएको यस त्रुटिले विश्वभरका साइबर सुरक्षा निकाय र सरकारहरूलाई आपत्कालीन सतर्कता अपनाउन बाध्य बनाएको छ।
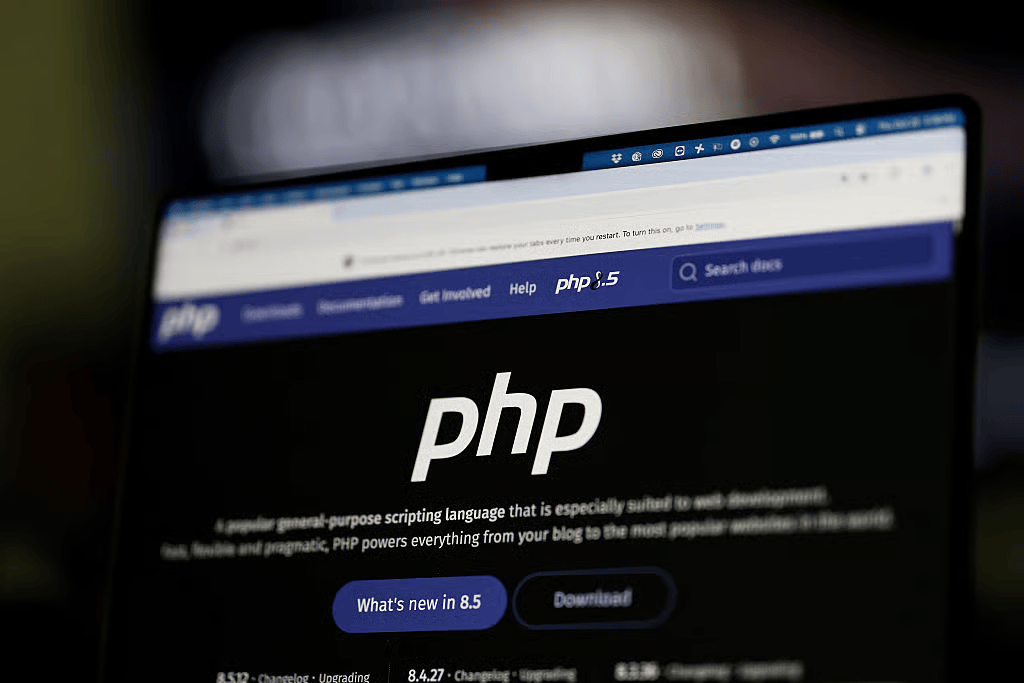
उक्त सुरक्षा त्रुटि इन्टरनेटका अधिकांश वेबसाइटहरू निर्माणमा प्रयोग गरिने ‘पीएचपी’ नामक प्रोग्रामिङ ल्याङ्ग्वेजमा फेला परेको हो। यस खोजपछि विश्वभरका सरकारी एजेन्सी, व्यापारिक प्रतिष्ठान तथा वेबसाइट सञ्चालकहरूलाई तत्काल नयाँ सुरक्षा प्याच अपडेट गर्न वा आफ्ना प्लेटफर्महरू अस्थायी रूपमा बन्द गर्न आग्रह गरिएको छ।
के हो ‘पीएचपी‘ र किन उत्पन्न भयो त्रास?
‘पीएचपी’ एक ओपन-सोर्स ब्याक-इन्ड प्रोग्रामिङ ल्याङ्ग्वेज हो, जसले वेब सर्भरमा काम गर्दछ। सन् १९९० को दशकमा विकसित यो प्रविधिले विकिपिडिया, अनलाइन स्टोरहरू तथा बहुचर्चित वर्डप्रेस जस्ता विश्वका करिब ७० प्रतिशतभन्दा बढी वेबसाइटहरू सञ्चालन गर्न मद्दत गर्छ।
साइबर सुरक्षा अनुसन्धान संस्था विज र क्यालिफ का अनुसन्धानकर्ताहरूले संयुक्त रूपमा सार्वजनिक गरेको यो त्रुटिलाई ‘पीएचपीटुशेल’ नामकरण गरिएको छ। अनुसन्धानकर्ताहरूका अनुसार यो त्रुटि पीएचपीको कोर इन्जिनमै रहेको छ र विगत १० वर्ष यता जारी भएका पीएचपीका संस्करणहरू यसबाट प्रभावित भएका छन्।
साइबर सुरक्षा फर्म ‘विज’ ले यसलाई “एआईद्वारा पत्ता लगाइएको आजसम्मकै सबैभन्दा गम्भीर सुरक्षा खतरा” को रूपमा वर्णन गरेको छ। यस्तै, ओपनएआईले यो खोजलाई “हालैका वर्षहरूमा देखिएको सबैभन्दा ठुलो सुरक्षा चुनौती” भनेको छ।
ह्याकिङको जोखिम र अन्तर्राष्ट्रिय प्रभाव
विशेषज्ञहरूका अनुसार ह्याकरहरूले यस ‘पीएचपीटुशेल’ त्रुटिको फाइदा उठाएर प्रभावित सर्भरहरूमा नियन्त्रण कायम गर्न र संवेदनशील डाटा चोरी गर्न सक्छन्। एआईको प्रयोगले यस्ता आक्रमणहरूलाई अझ तीव्र र सहज बनाउन सक्ने चेतावनी पनि दिइएको छ।
यस खतरालाई ध्यानमा राख्दै विश्वभरका धेरै सरकारी तथा गैर-सरकारी संस्थाहरूले आफ्ना वेबसाइटहरू बन्द गरेका छन्। विकिपिडिया सञ्चालन गर्ने संस्था विकिमिडिया फाउन्डेसनले आफ्ना केही प्रणालीहरू रोकथामका रूपमा बन्द गरेको छ भने फिनल्यान्ड, नेदरल्यान्ड्स, जेनेभा विश्वविद्यालय र बेलायतका विभिन्न स्थानीय काउन्सिल तथा स्वास्थ्य निकायहरूले सुरक्षाका कारण आफ्ना वेबसाइटहरू अफलाइन बनाएका छन्। त्यसै गरी, जापानकी प्रधानमन्त्री सानाए ताकाइचीले सामाजिक सञ्जाल एक्स मार्फत देशका सबै सार्वजनिक वेबसाइट सञ्चालकहरूलाई तुरुन्तै सुरक्षा अपडेट गर्न वा सम्भव नभए वेबसाइट अस्थायी रूपमा बन्द गर्न आग्रह गरेकी छन्।
अमेरिकाको राष्ट्रिय सुरक्षा एजेन्सी तथा बेलायतको नेशनल साइबर सेक्युरिटी सेन्टरले आफ्ना सबै सरकारी निकायहरूलाई तुरुन्तै ‘प्याच’ लागू गर्न र प्रणालीहरूमा कुनै ‘प्याच’ लागू नभएसम्म इन्टरनेटबाट हटाउन निर्देशन दिएका छन्।
कसरी प्रयोग भयो एआई?
अनुसन्धानकर्ताहरूले सोझै कोड विश्लेषकका रूपमा उन्नत एआई टुल्स (जस्तै जिपीटि -५.६ सोल र जेमिनी) को प्रयोग गरेर यो त्रुटि पत्ता लगाएका हुन्।
यसअघि मानिस वा परम्परागत प्रणालीले वर्षौँसम्म फेला पार्न नसकेका गम्भीर त्रुटिहरू एआईले केही समयमै विश्लेषण गरी बाहिर ल्याइदिएको छ। तर, यसले एकातिर सुरक्षा प्रवर्धन गर्न मद्दत पुर्याए पनि अर्कोतिर आक्रमणकारीहरूले पनि एआईकै प्रयोग गरी तुरुन्तै आक्रमणका औजारहरू बनाउन सक्ने खतरा बढाएको ओपनएआईले जनाएको छ।
सामान्य प्रयोगकर्ता र वेबसाइट सञ्चालकहरूले के गर्ने?
यो त्रुटि मूलतः ब्याक-इन्ड सर्भरसँग सम्बन्धित भएकाले सर्वसाधारण इन्टरनेट प्रयोगकर्ताहरूले सिधै कुनै कदम चाल्नु पर्दैन। तर, साना-ठुला व्यवसाय तथा वेबसाइटका मालिकहरूले आफ्नै सर्भर वा वेबसाइट (जस्तै वर्डप्रेस) चलाउँछन् भने पीएचपी फाउन्डेसनले जारी गरेको पछिल्लो ‘इमरजेन्सी प्याच’ तुरुन्तै अपडेट गर्नुपर्छ। ध्यान दिनुपर्ने कुरा के छ भने, वर्डप्रेसका प्लगइन वा थिम मात्र अपडेट गरेर यो समस्या समाधान हुँदैन, सर्भरको पीएचपी नै अपडेट गर्न आवश्यक हुन्छ। वेबसाइट कुनै होस्टिङ कम्पनी वा वेब डेभलपरले हेरिरहेको छ भने तुरुन्तै सम्पर्क गरी नयाँ सुरक्षा प्याच लागू भएको सुनिश्चित गर्नु पर्छ।
यदि तत्कालै सुरक्षा प्याच अपडेट गर्न सम्भव छैन भने, सुरक्षा निकायहरूको सुझाव अनुसार जोखिमबाट बच्न वेबसाइटलाई अस्थायी रूपमा अफलाइन राख्नु नै बुद्धिमानी हुनेछ। यसका साथै, सुरक्षा संवेदनशीलताको फाइदा उठाउँदै विभिन्न फिसिङ मेसेज वा इमेल आउन सक्ने भएकाले साइबर विशेषज्ञहरूले आफ्ना पासवर्डहरू सुरक्षित राख्न र कुनै पनि शङ्कास्पद लिङ्कहरूमा क्लिक नगर्न सल्लाह दिएका छन्।
श्रोत: आइएनएस-स्वतन्त्र समाचार
एजेन्सी का अन्य पोस्टहरु:
- अमेरिकाको मध्यावधि चुनावपछि प्रविधि शेयरमा ठुलो पहिरो: एआई क्षेत्रमा मन्दी आउने त्रास
- अमेरिकी मध्यावधि निर्वाचन: ट्रम्पलाई ठुलो धक्का, कङ्ग्रेसका दुवै सदनमा डेमोक्र्याटको कब्जा
- युरोपमा हवाई सुरक्षामा तरङ्ग: सात वटा यात्रुवाहक विमानमा बमको झूटो धम्की, बेलायतबाट उडेका जहाज पनि प्रभावित
- युक्रेनको मानवीय सहायता केन्द्रमा रुसी बमबारी: २६ जनाको मृत्यु, कीभद्वारा घोर भर्त्सना
- फ्रान्समा प्रदर्शनकारीद्वारा प्रहरीमाथि पेट्रोल बम प्रहार: अनुसन्धान सुरु
- ‘हामी नर्कबाट फर्कियौँ’: रुसी कब्जामा रहेको सहरबाट ज्यान जोगाएर फर्किएका युक्रेनी नागरिकको पीडा
- अमेरिकाद्वारा युक्रेनलाई ५०० प्याट्रियट क्षेप्यास्त्र बिक्री गर्न स्वीकृति
- नेतान्याहुमाथि चुनावी जनादेश अवमूल्यन गरेको आरोप, विपक्षी र अरब नेताहरू आक्रोशित
- स्पेनमा भयानक उच्च-गति रेल दुर्घटना: कम्तीमा ६८ जनाको मृत्यु, दर्जनौँ घाइते
- युक्रेनको खेरसोन क्षेत्रमा युद्धविराम विस्तार, मानवीय सहायता र उद्धारको बाटो खोल्ने प्रयास